SecQon
ストックにはログインが必要です
悪用可能な脆弱性を証明します。
Artificial Intelligence
SaaS
Security
概要
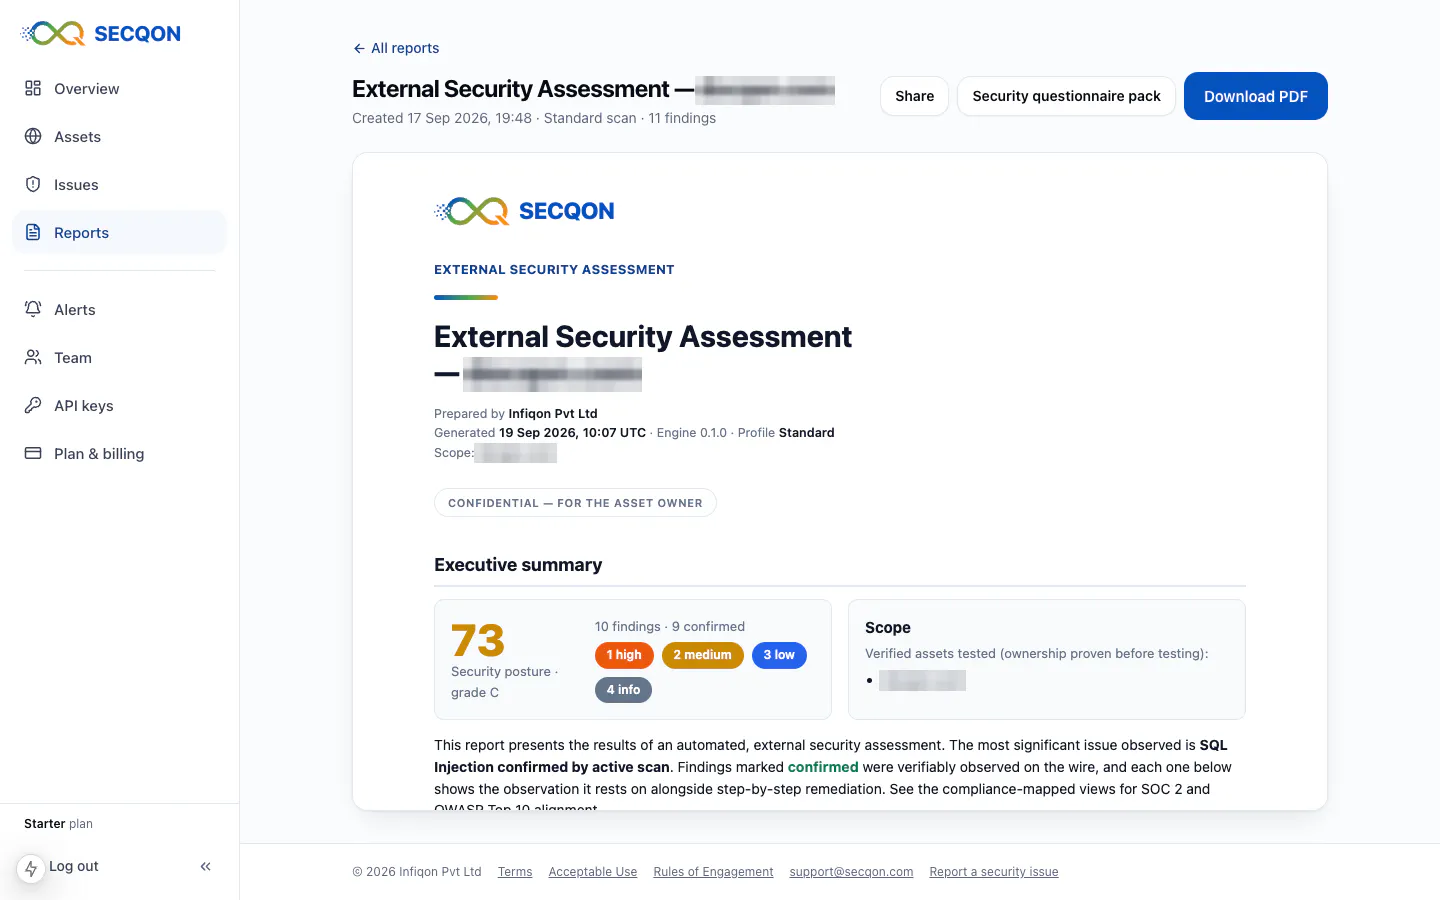
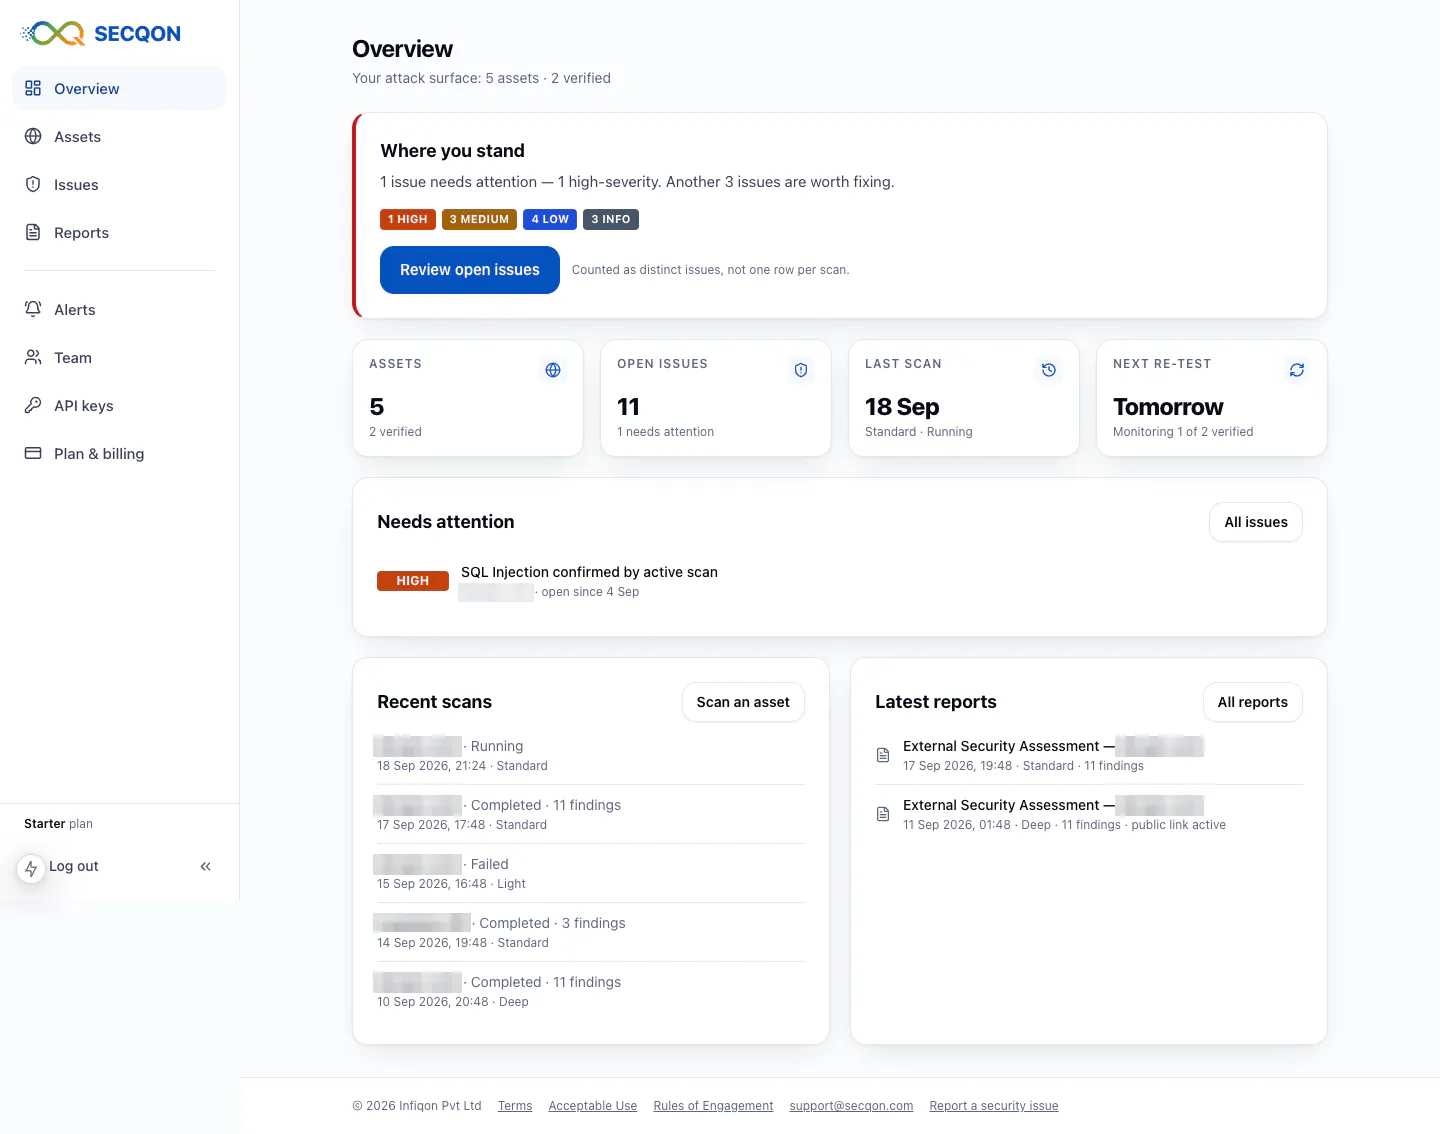
- Webアプリやインフラを継続的に外部から検査し、検出された脆弱性が実際に悪用可能かどうかを証拠付きで検証します。
- 重大度だけでは判断しにくい脆弱性の優先順位を明確にし、チームが本当に対応すべき問題を把握しやすくします。
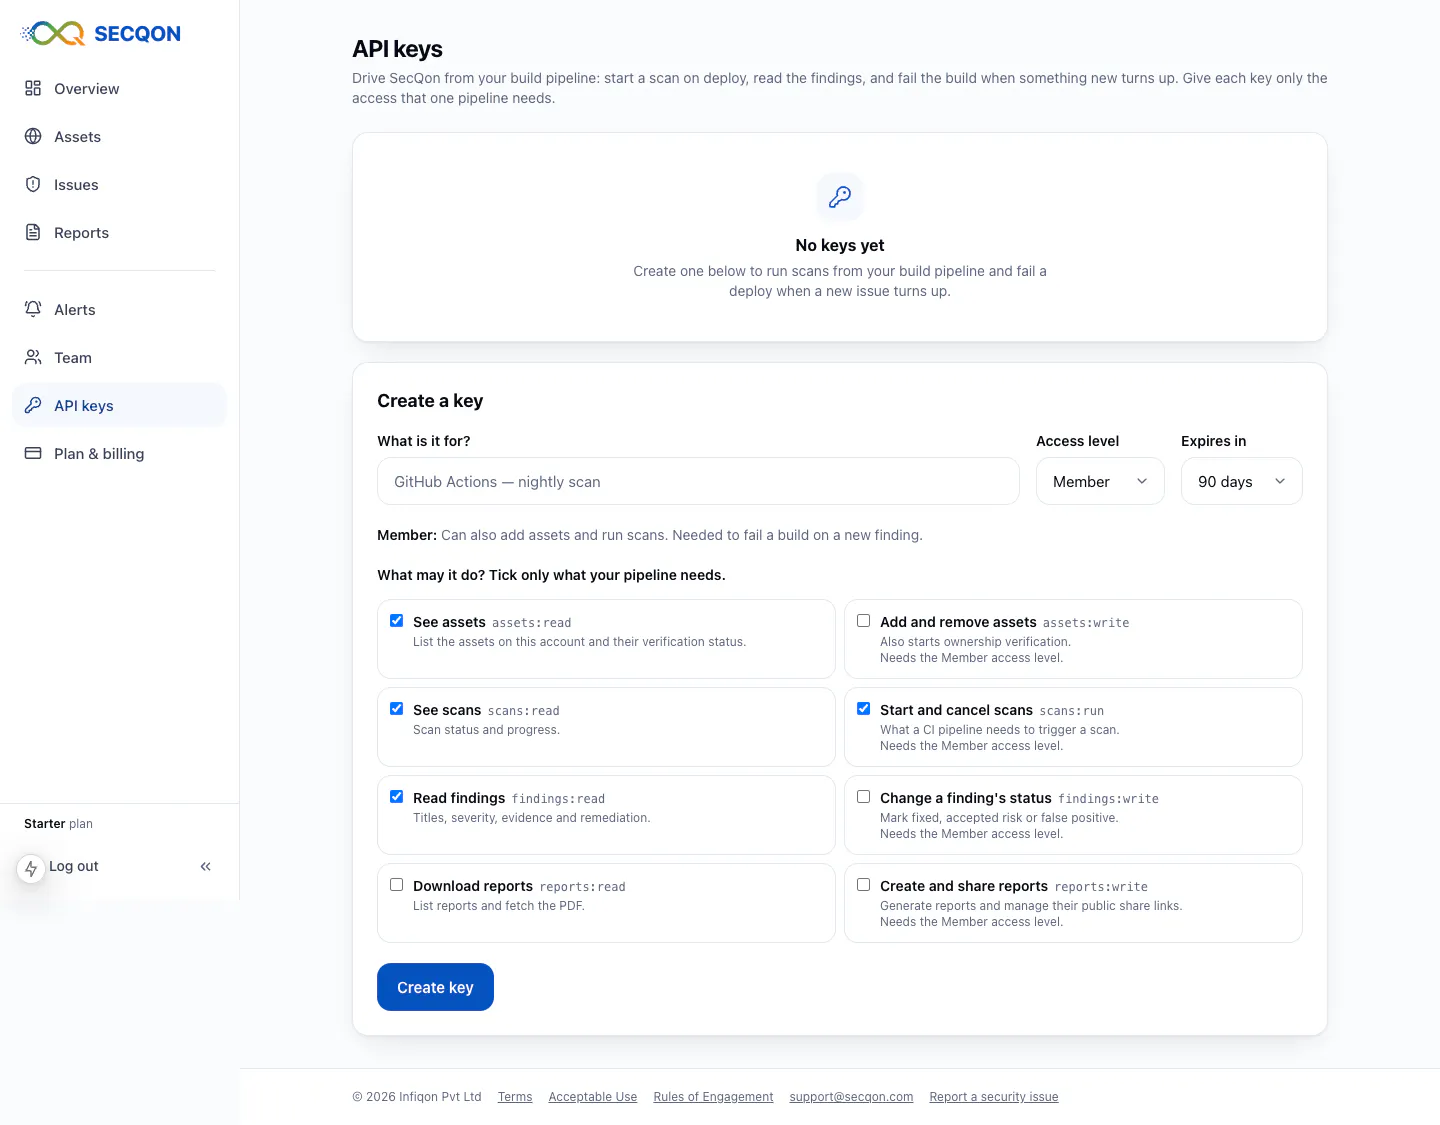
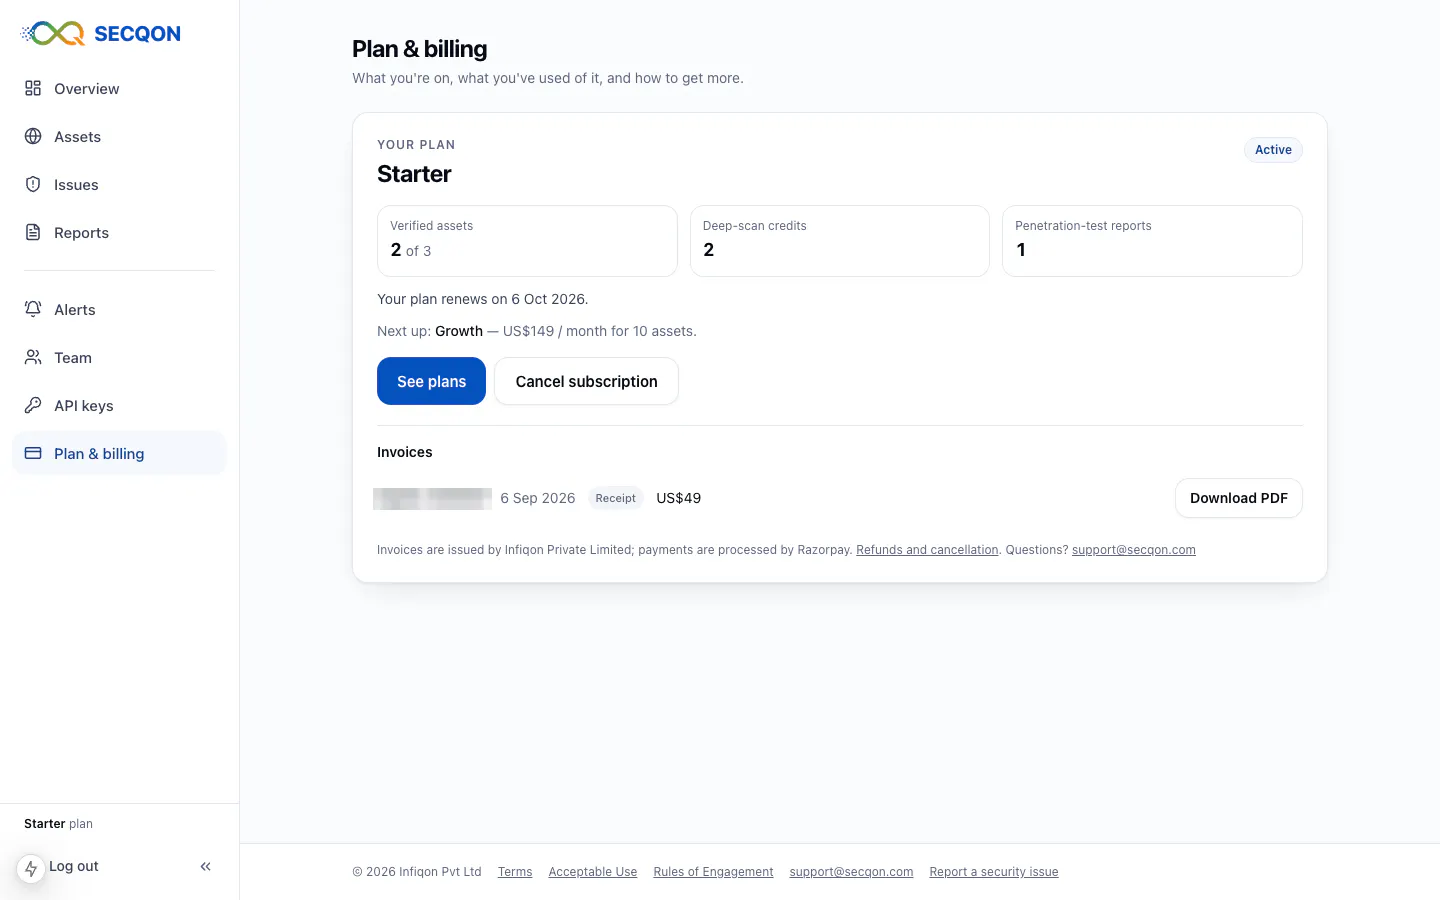
- ドメインを追加してスキャンを実行するだけで利用でき、月額49ドルからセルフサービスで始められます。
主な特徴
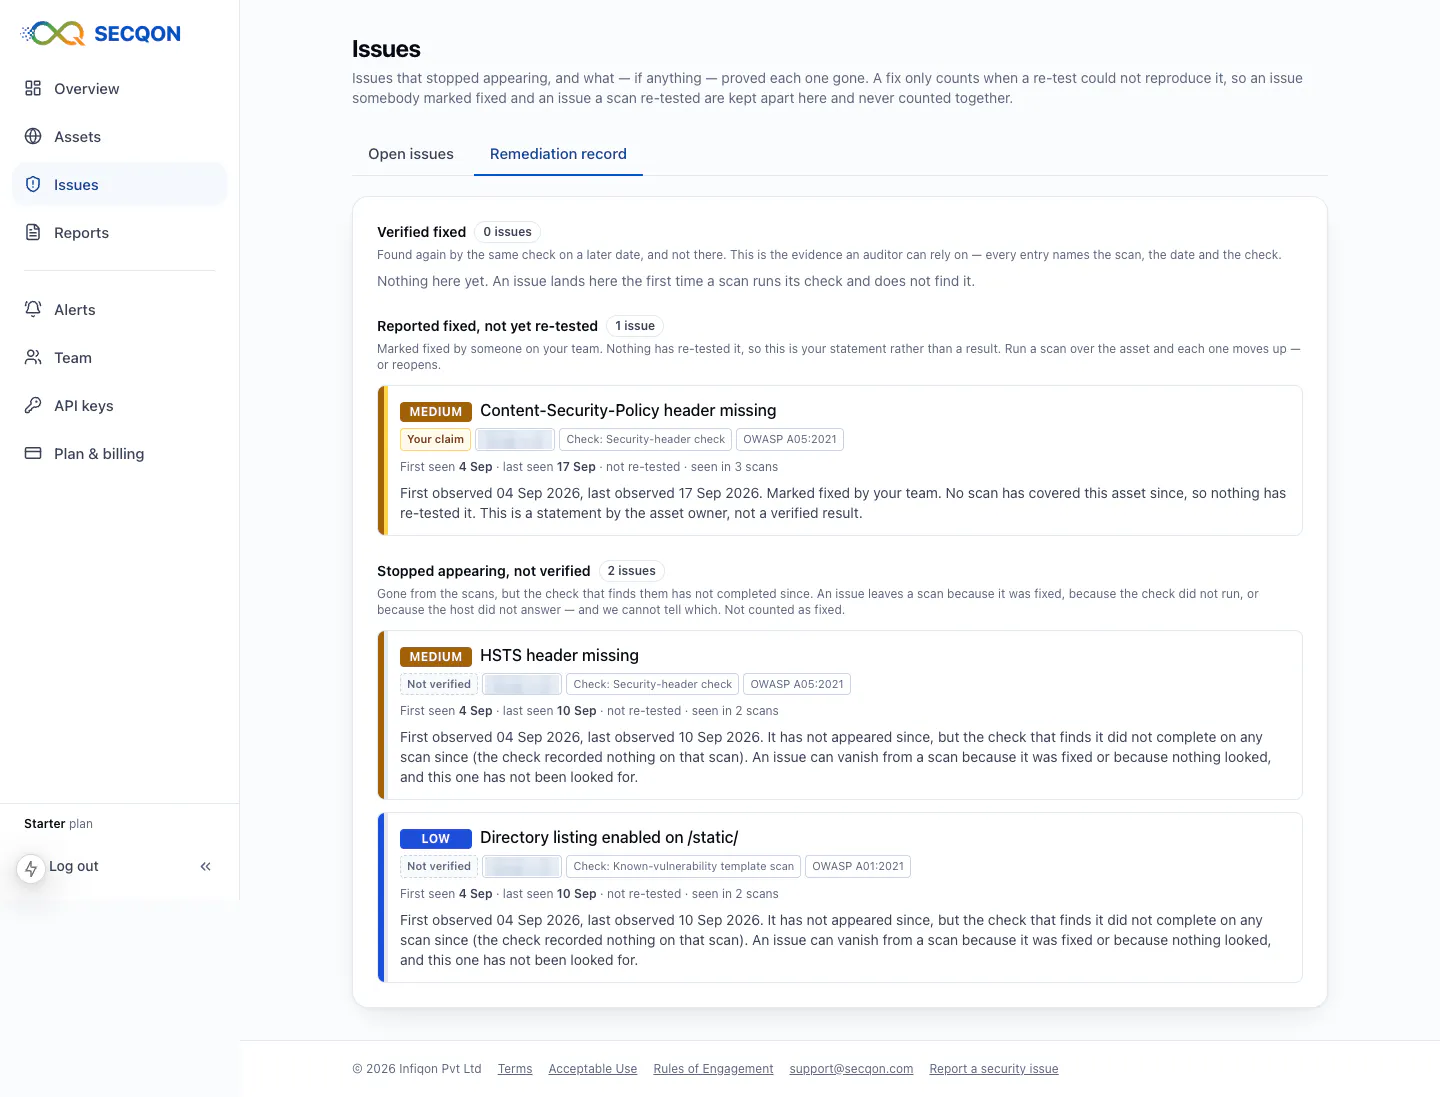
- 脆弱性を一覧表示するだけでなく、手動検証に相当する確認を行い、実際の悪用可能性を裏付ける証拠を提供します。
- OWASPおよびSOC 2に対応したレポートにより、セキュリティ改善やコンプライアンス対応に活用できます。
- スキャン後に大量の重大・高・中リスク項目を人手で確認する負担を減らし、修正すべき項目に集中できます。
こんな人におすすめ
- セキュリティスキャンの結果が多すぎて、どの脆弱性から対応すべきか判断しにくい開発・セキュリティチームに適しています。
- Webアプリやインフラの外部公開範囲を継続的に確認し、実際に悪用されるリスクを把握したい企業に向いています。
- スキャン結果をコンプライアンス報告や社内の修正優先順位付けに活用したいチームに役立ちます。
投票数: 1