Nurbak
ストックにはログインが必要です
独自モデルでコードを検査するAIペンテスター
Artificial Intelligence
Developer Tools
Security
概要
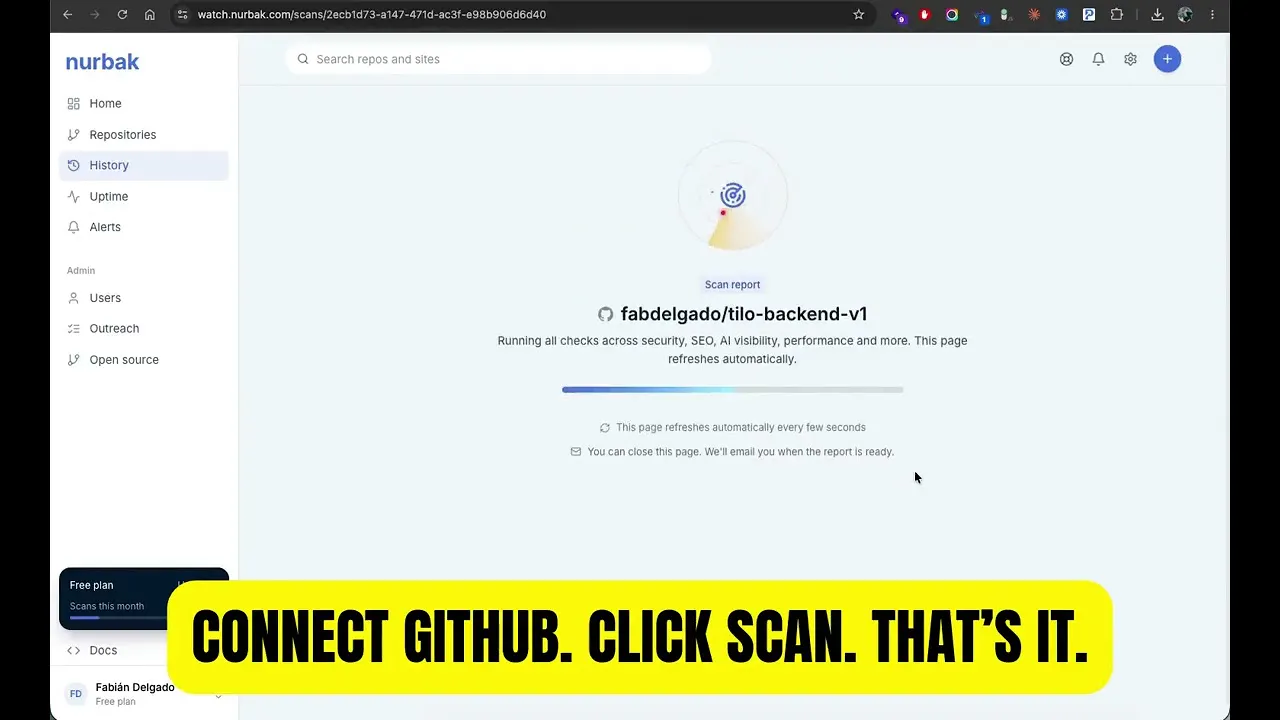
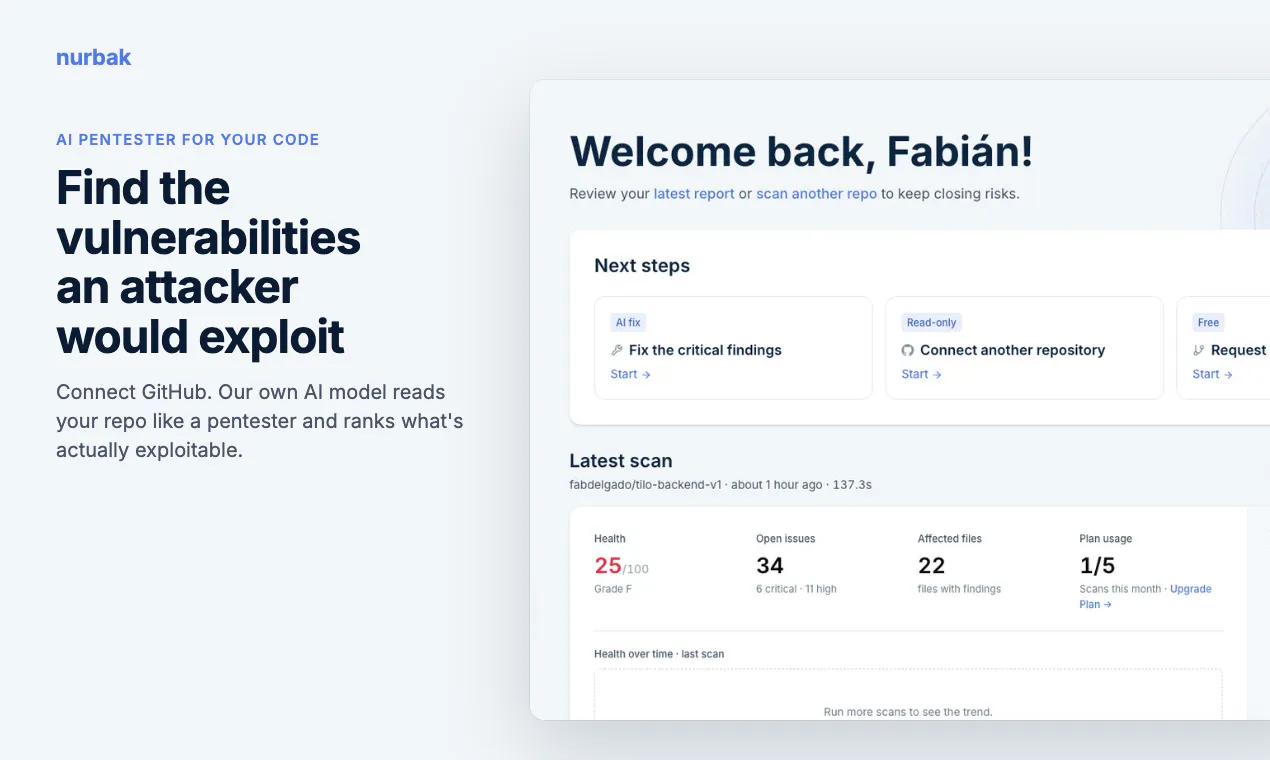
- GitHub上の公開・非公開リポジトリを接続し、AIが攻撃者の視点でコードを継続的に検査できるセキュリティツールです。
- 年1回程度のペネトレーションテストでは見逃しやすい脆弱性を、開発フローに近い形で発見・修正できます。
主な特徴
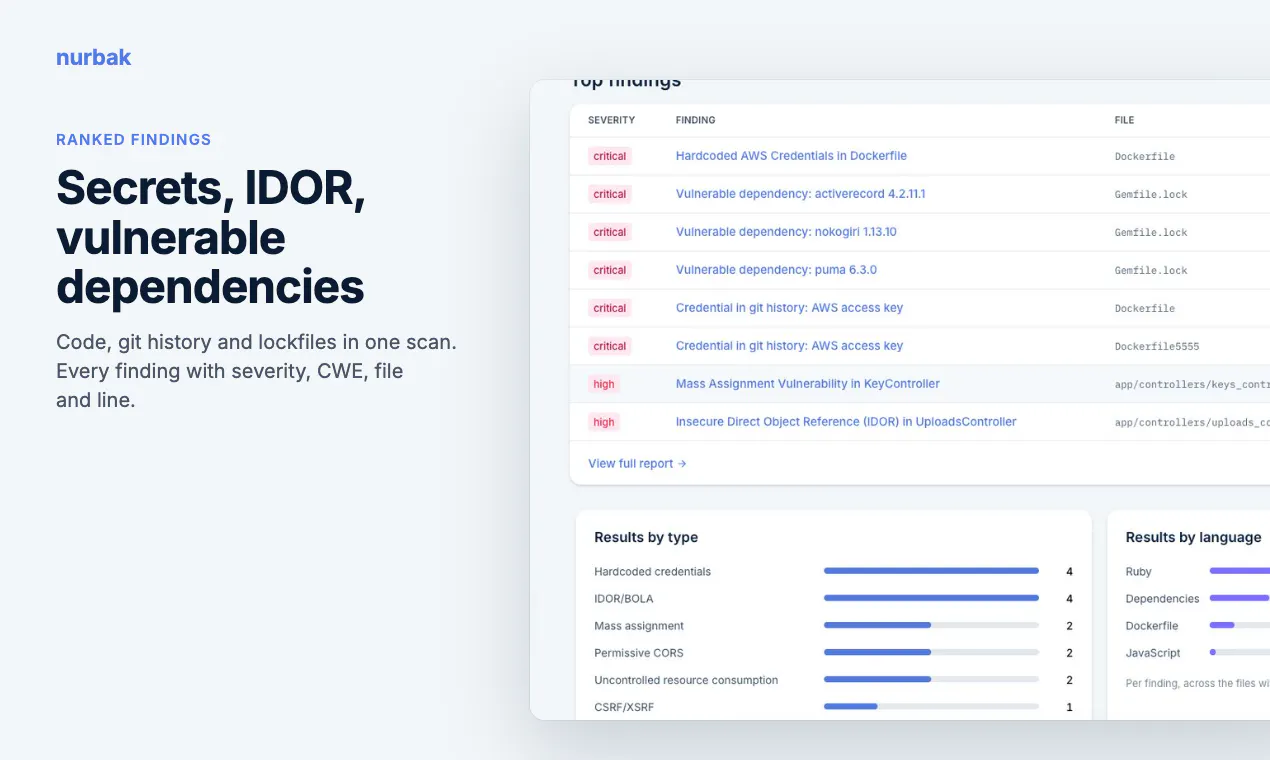
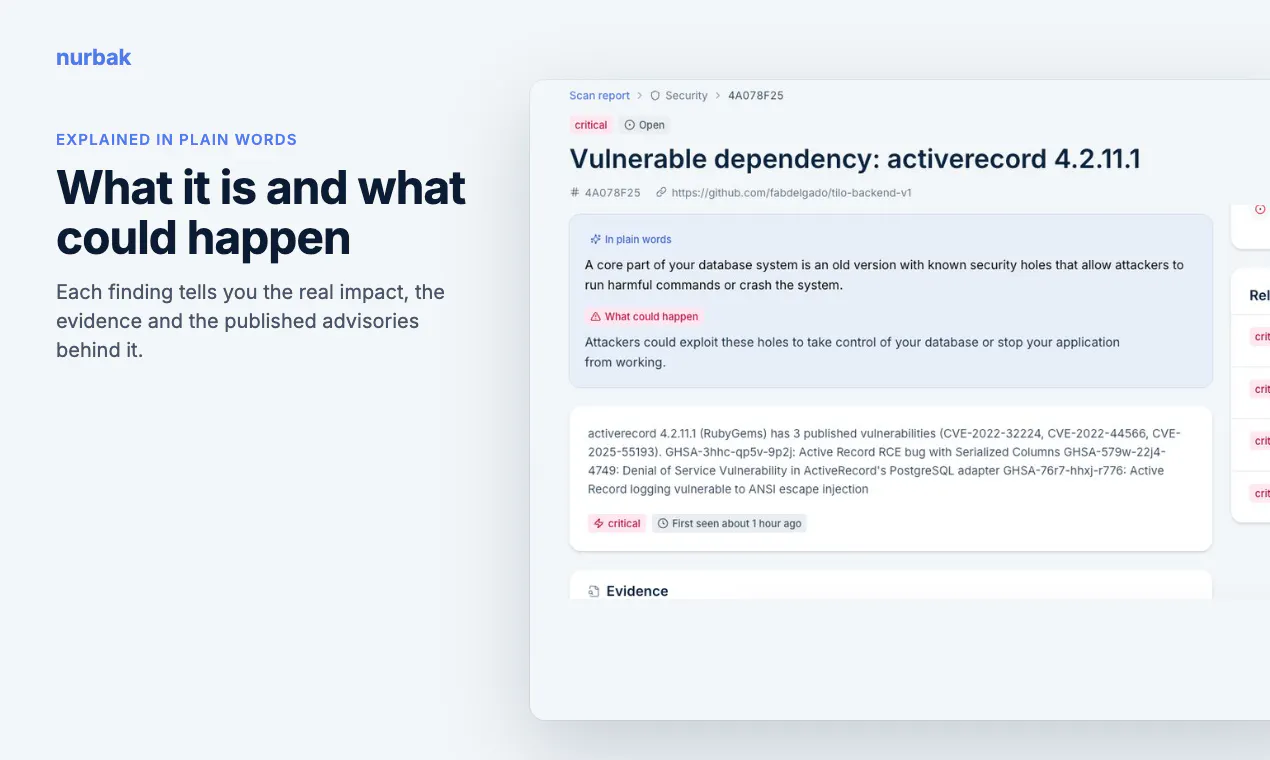
- IDOR、インジェクション、SSRF、認証不備、シークレット、脆弱な依存関係などを検出し、CWEや該当箇所とともに分かりやすく説明します。
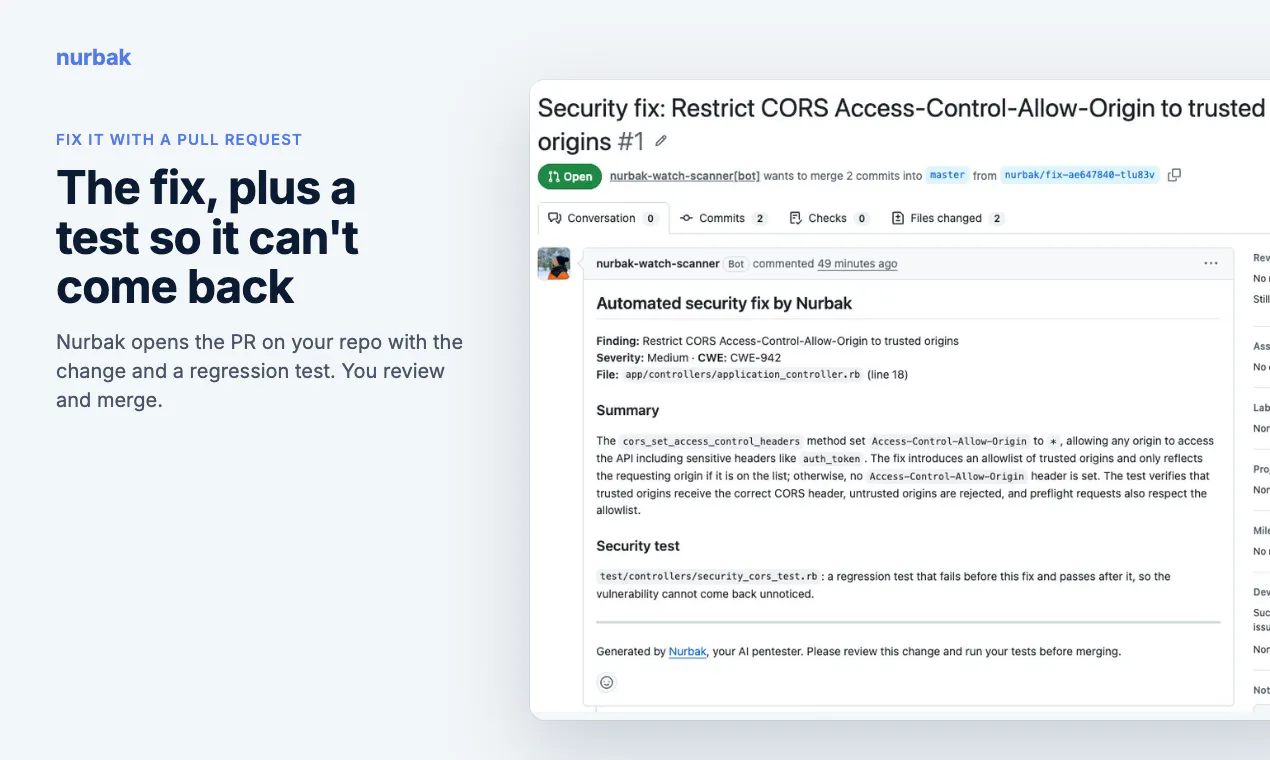
- 検出した問題はワンクリックで修正用Pull Requestに変換でき、適用可能な場合は回帰テストも自動で追加されます。
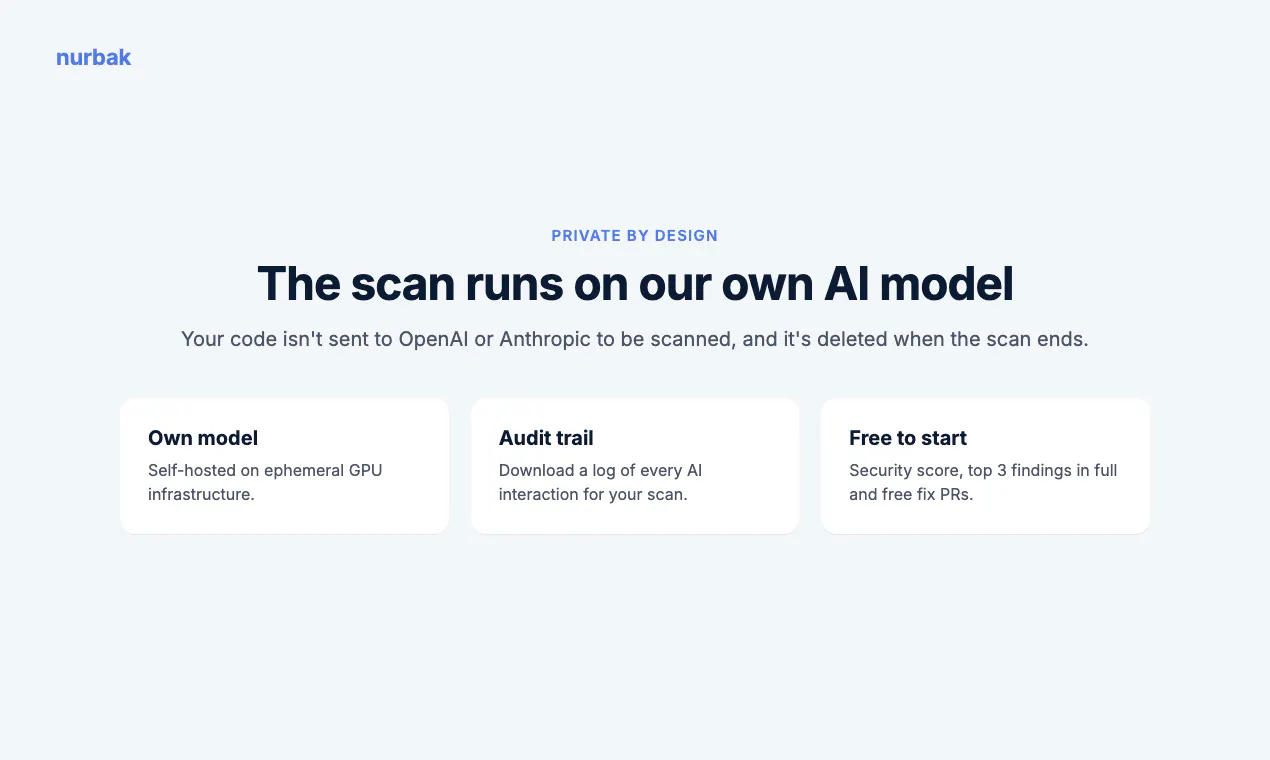
- 独自のセルフホスト型モデルと一時的な実行環境を使用し、スキャン後にコードを削除。AIとの通信内容を監査ログで確認できます。
こんな人におすすめ
- AIを活用して開発速度を高める一方、セキュリティ検査が後回しになりがちなスタートアップや小規模開発チームに適しています。
- ソースコードを第三者AIへ送信せず、自社モデルや管理可能な環境で脆弱性スキャンを行いたいチームに向いています。
- 検出だけで終わらず、修正PRと回帰テストまで含めて、開発者がすぐ対応できる仕組みを求める人に便利です。
投票数: 2