HOG3 Security
ストックにはログインが必要です
攻撃者の侵入方法を実証するAIハッカー
Artificial Intelligence
Developer Tools
Security
概要
- HOG3は、アプリを継続的かつ自律的に検査し、攻撃者が実際に侵入できるかどうかを検証するAIペネトレーションテスターです。
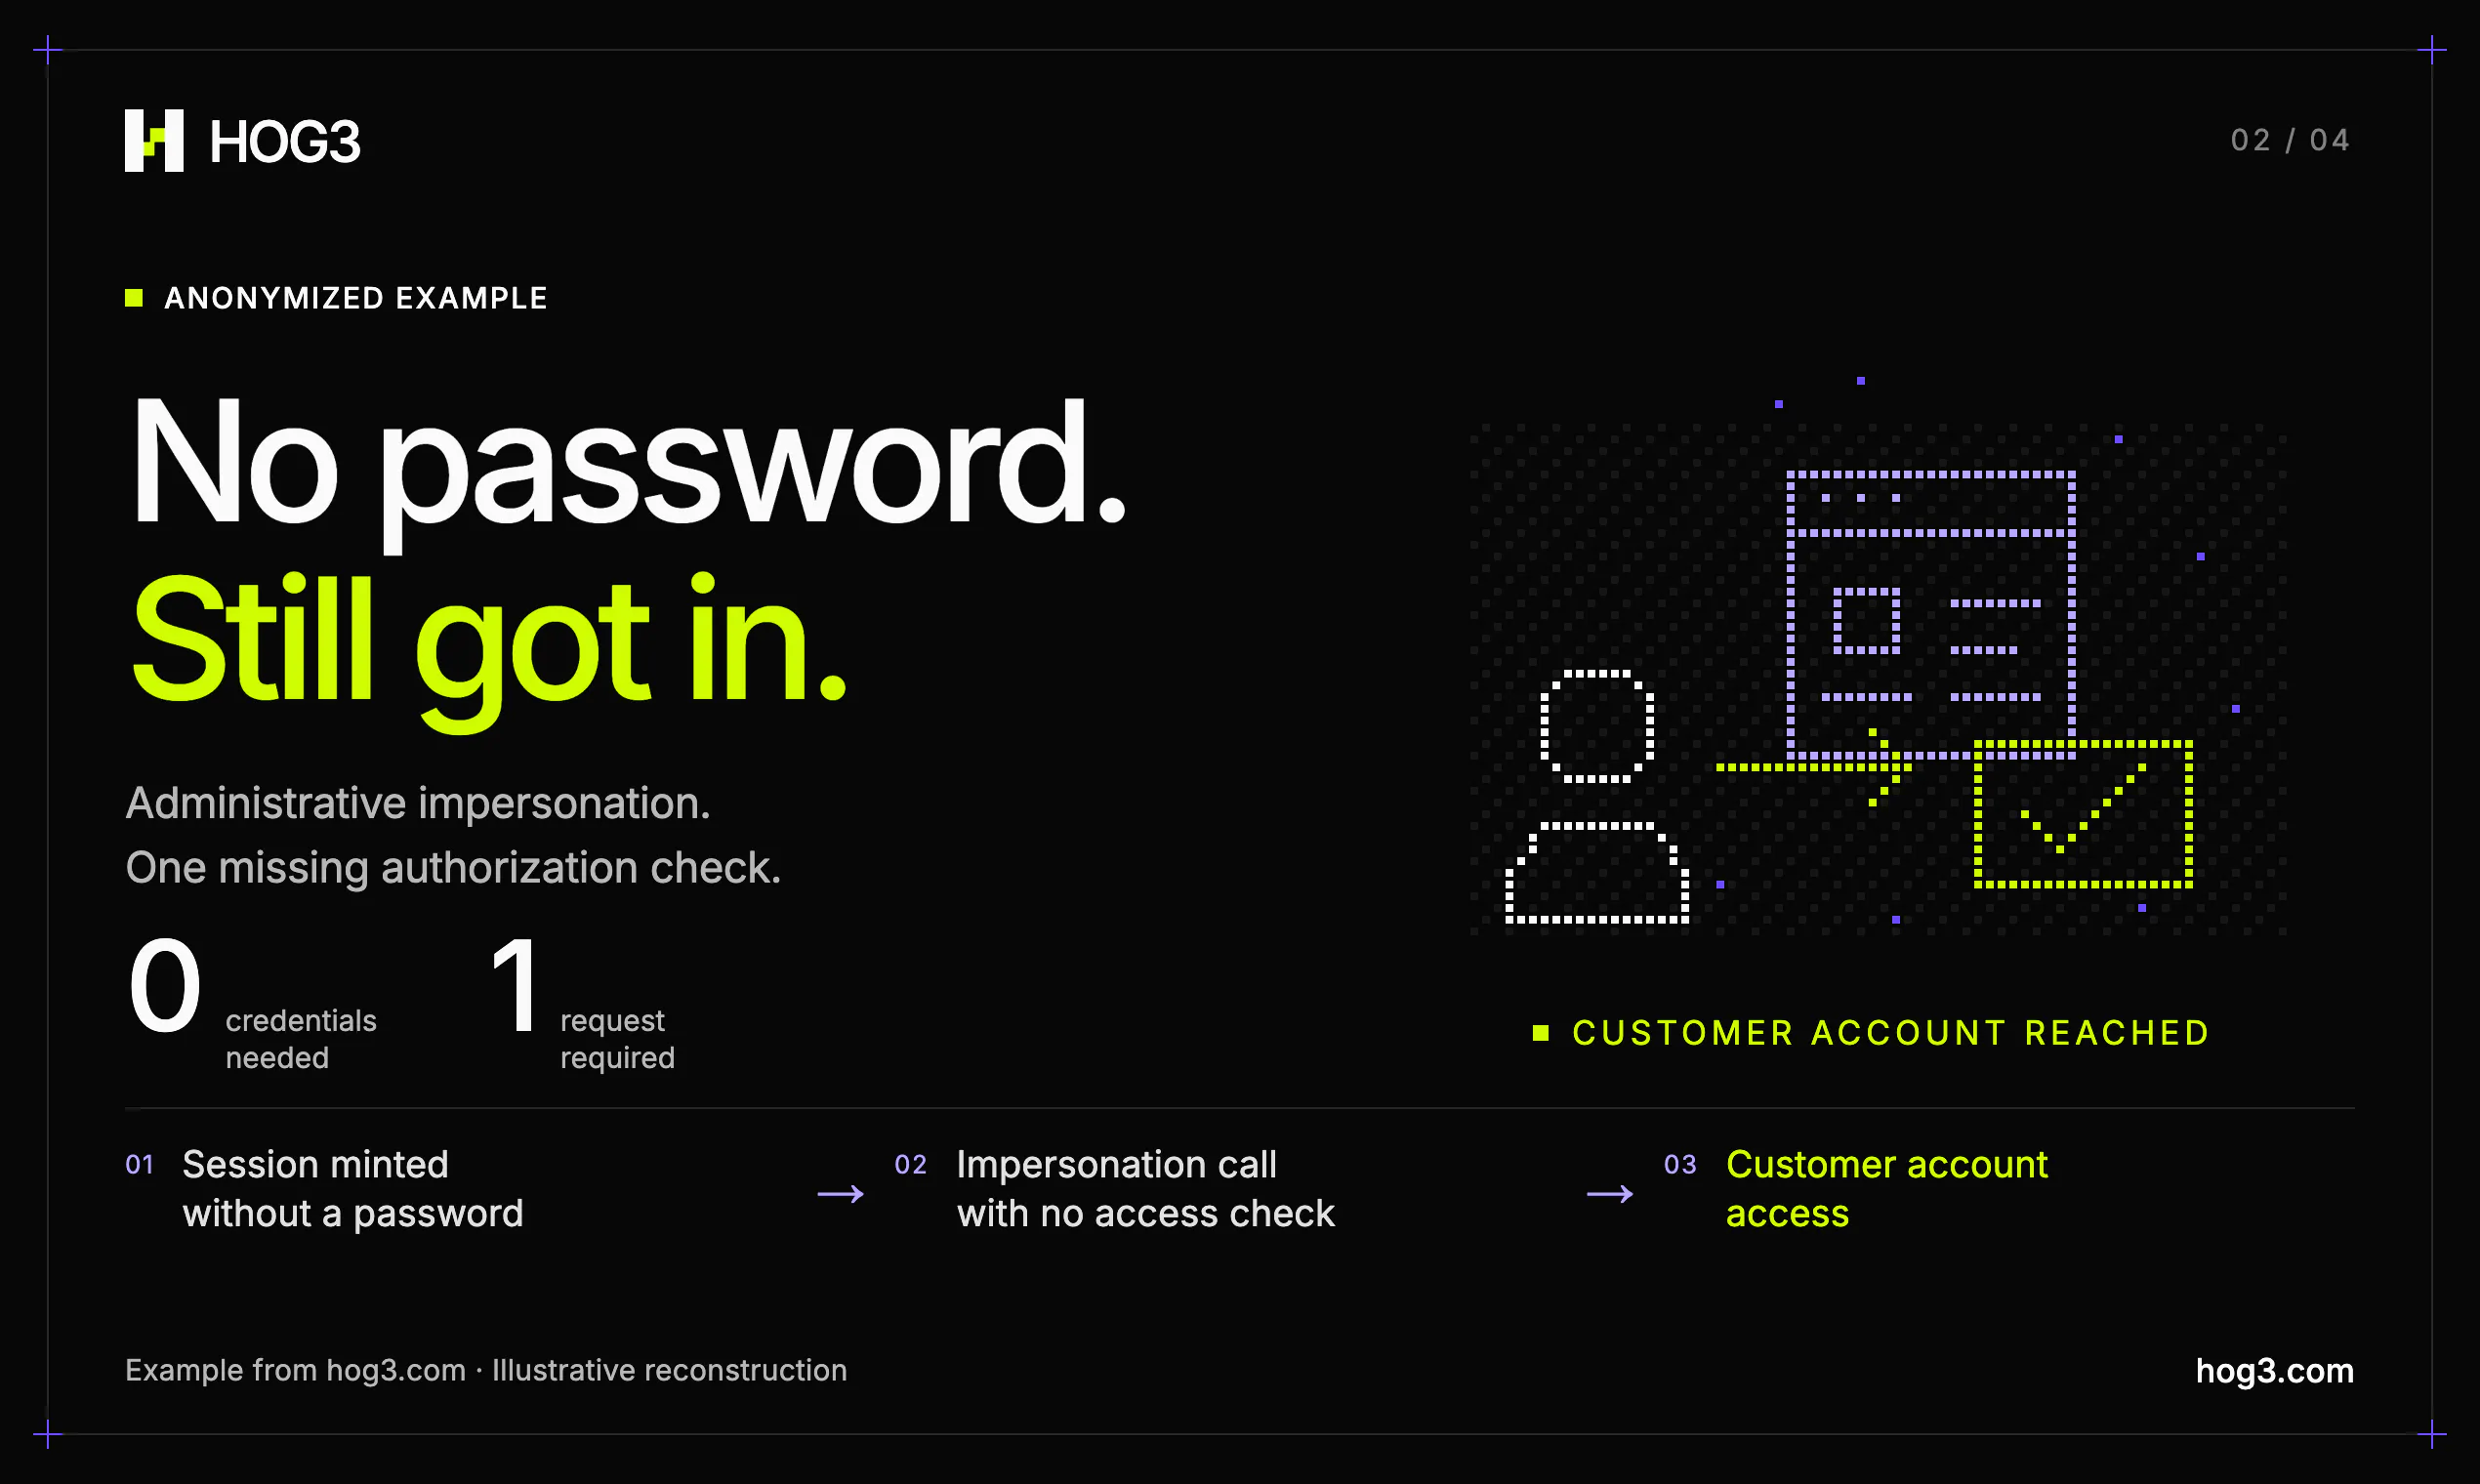
- 単一の脆弱性を検出するだけでなく、複数の弱点を組み合わせ、侵入経路と攻撃者が到達可能な範囲を明らかにします。
主な特徴
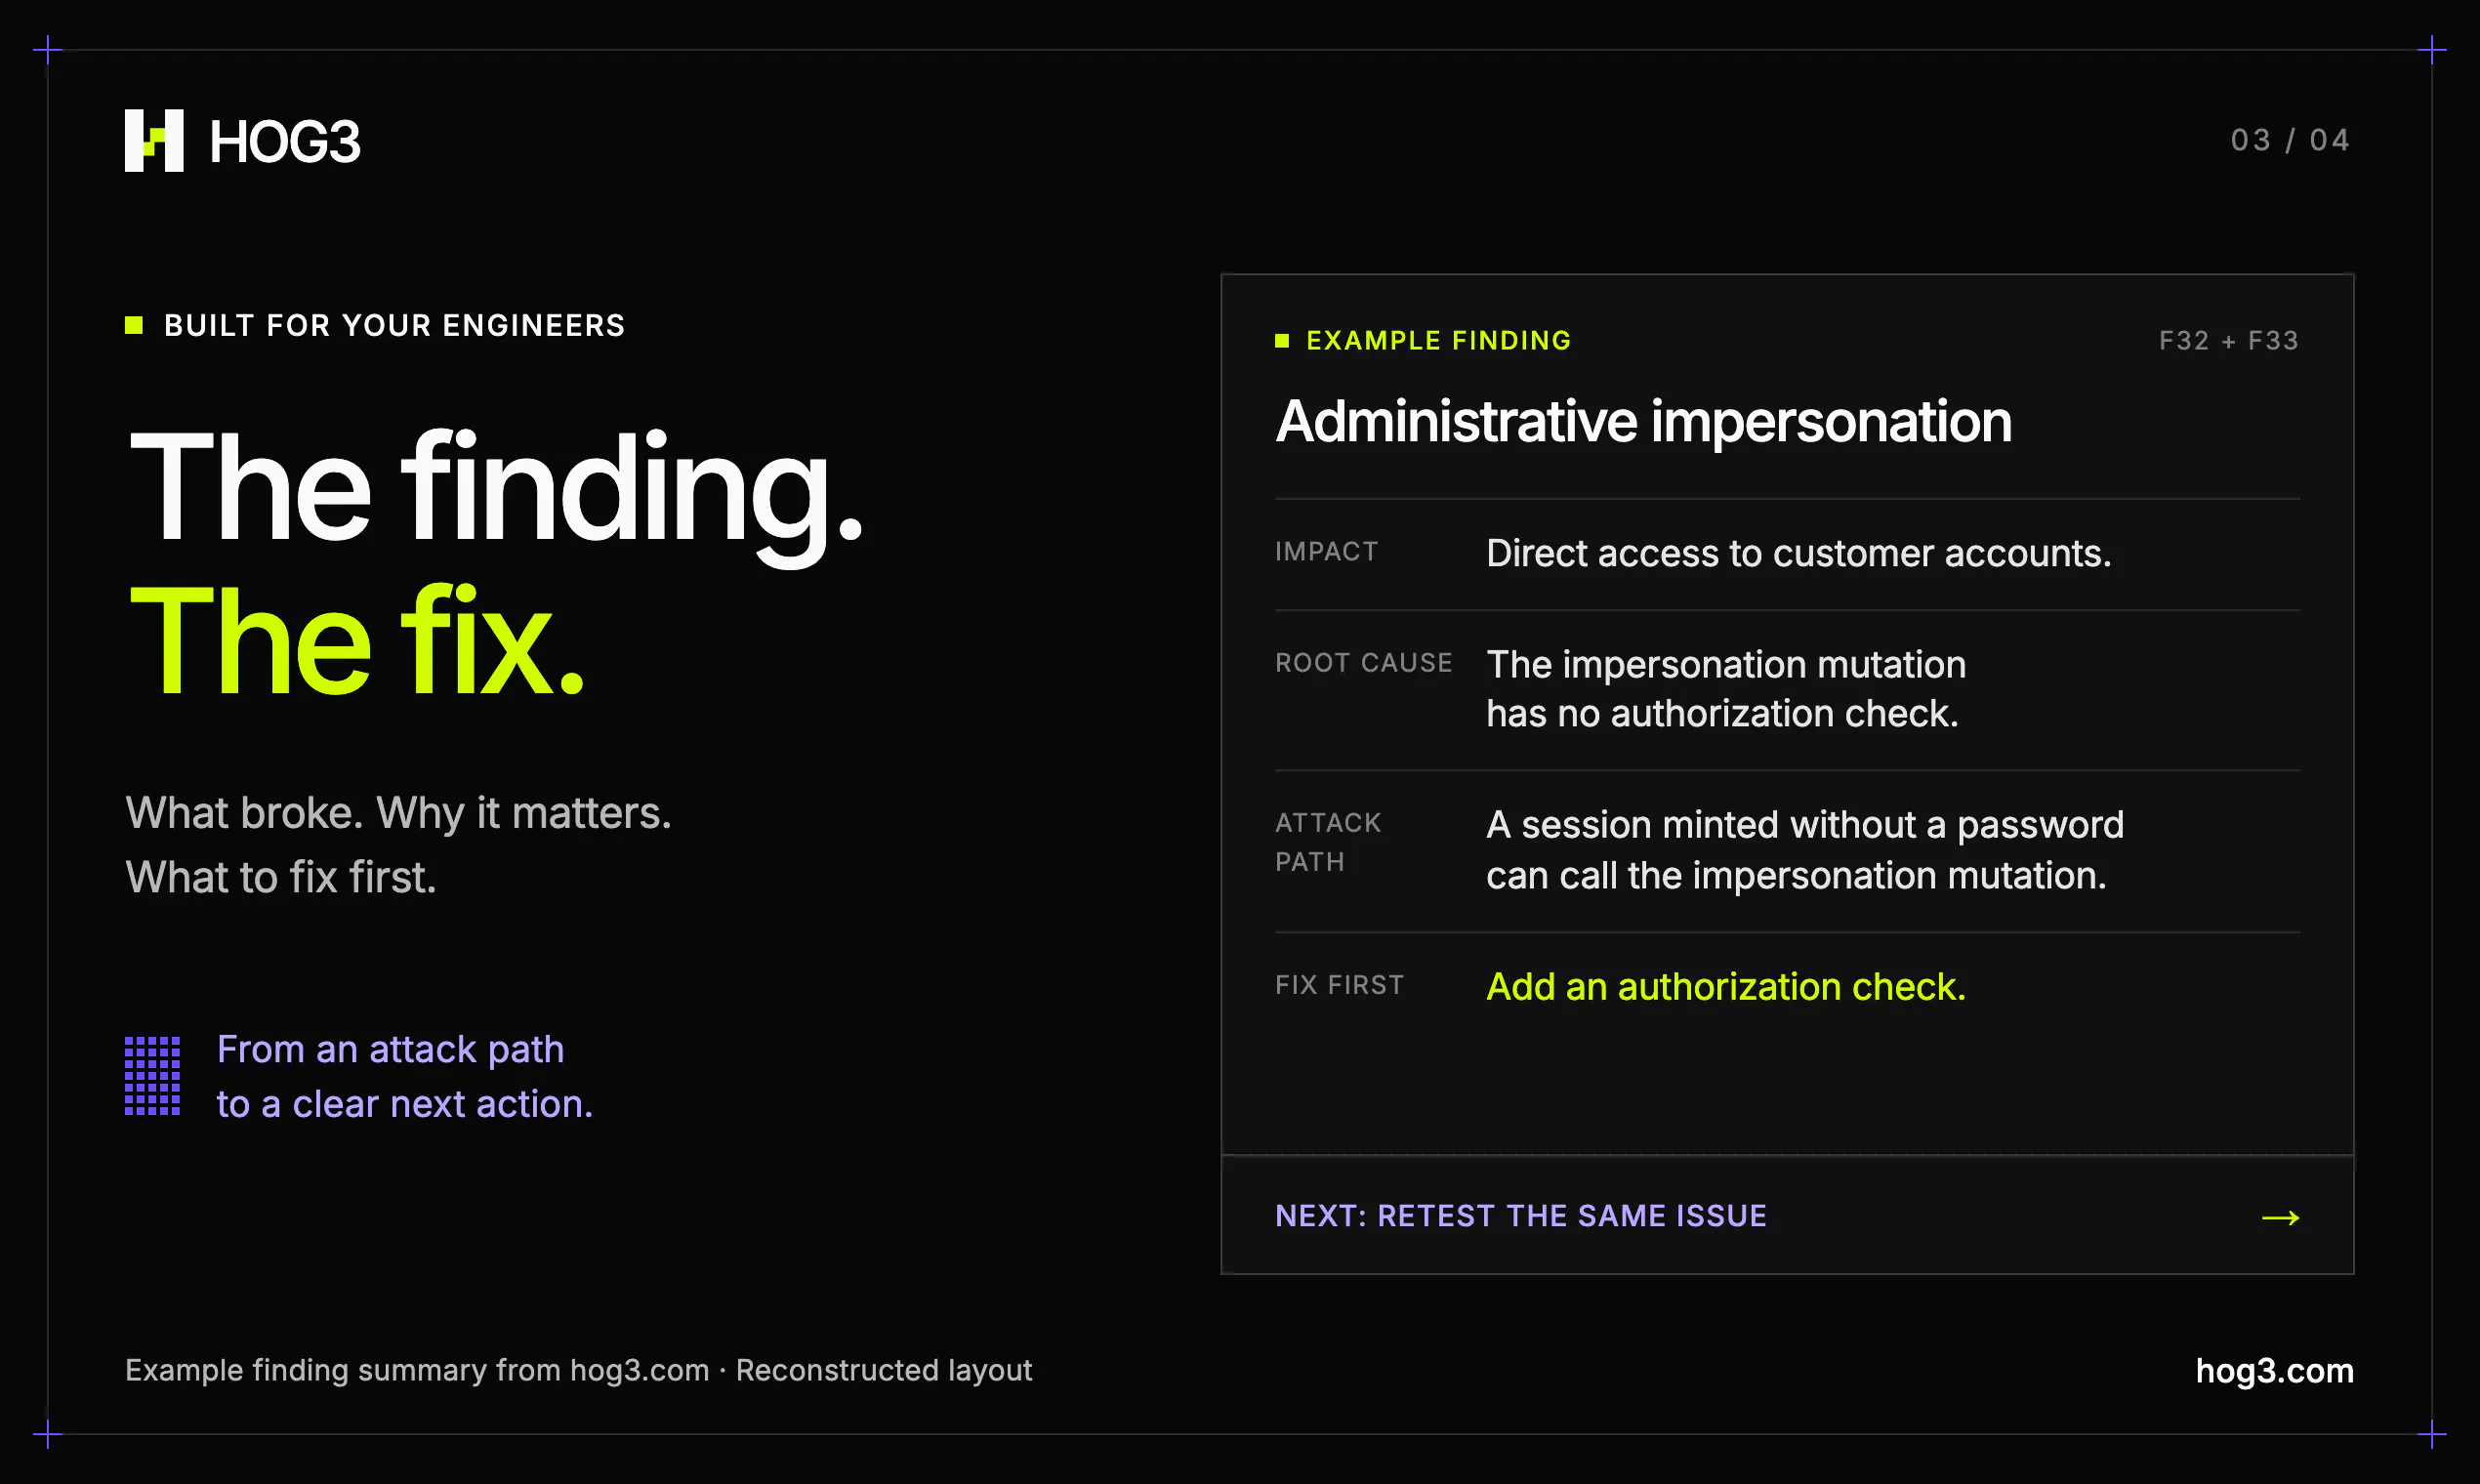
- 脆弱性の発見から攻撃チェーンの構築、再現可能な証拠と修正方針の提示までを自動化し、影響度に応じて対応優先度を示します。
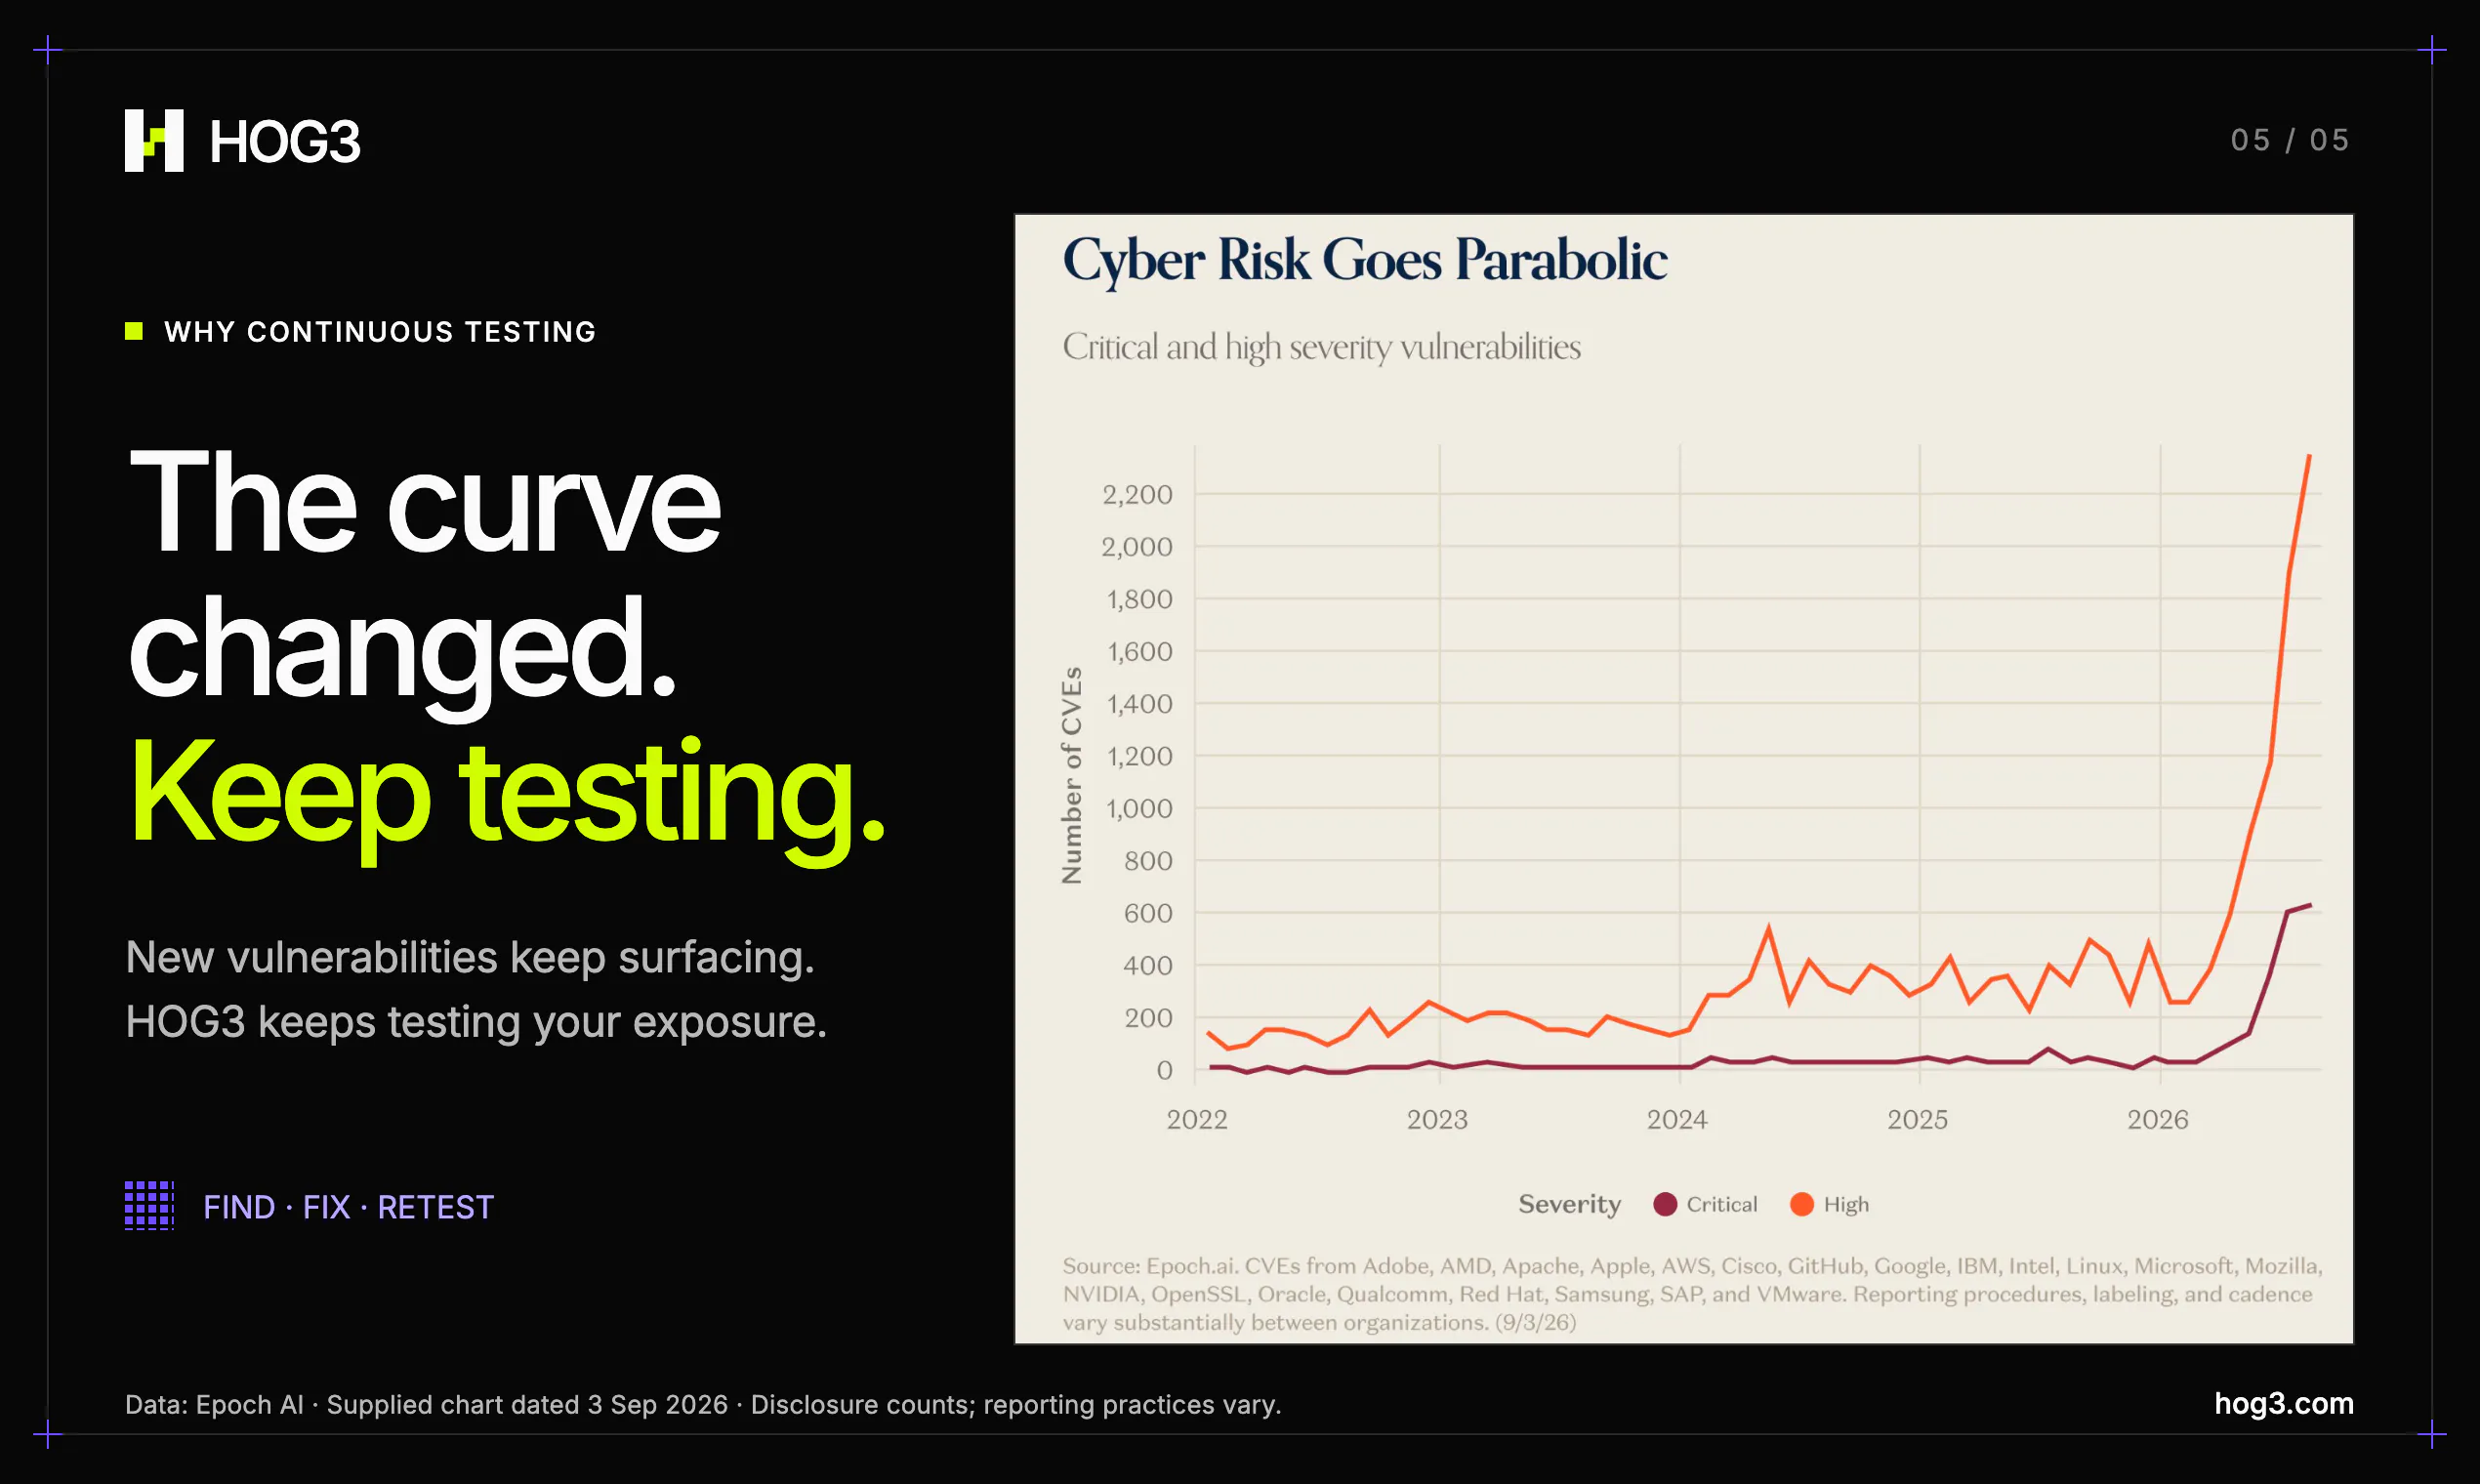
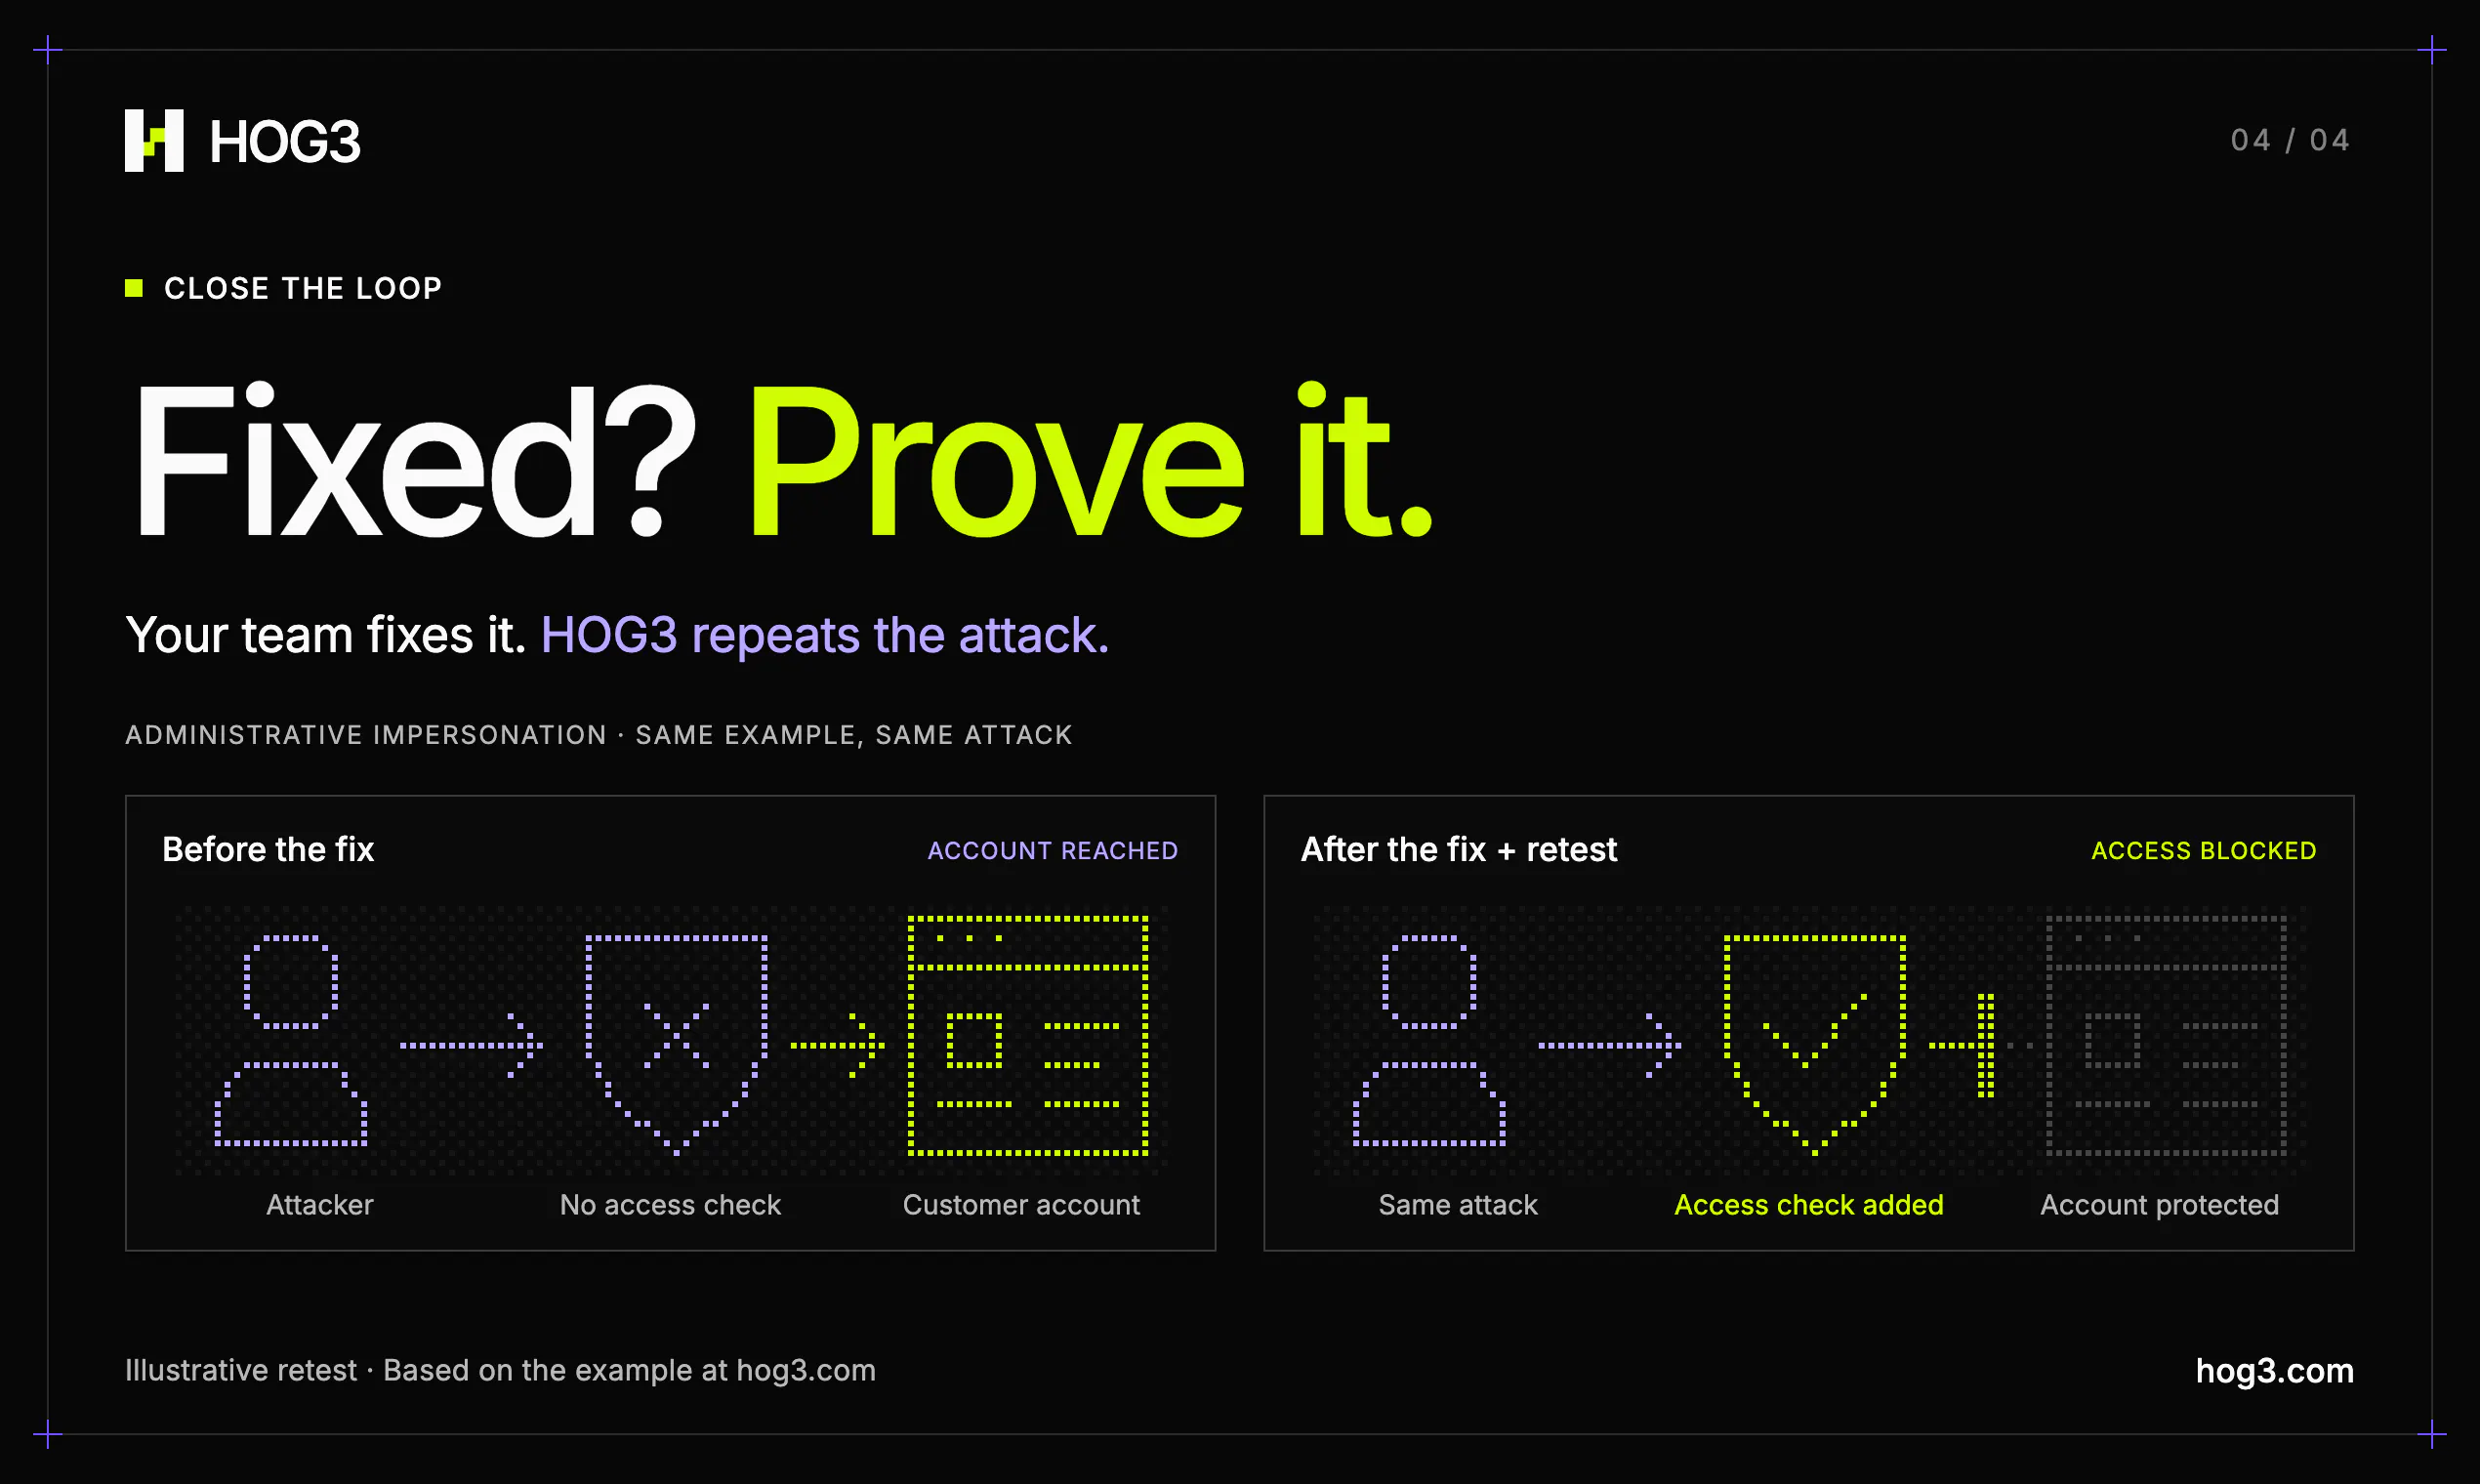
- 修正後の問題を自動で再テストでき、承認されたスコープ内で検査を完結させるため、実環境に配慮した継続的な検証に適しています。
こんな企業におすすめ
- 自社でソフトウェアを保有・開発し、攻撃者に本当に悪用される脆弱性だけを見極めて、限られたセキュリティ担当者の工数を有効活用したい企業。
- 脆弱性レポートの確認にとどまらず、侵入の実証や修正後の再検証まで含めて、アプリケーションの防御力を継続的に確認したいチーム。
投票数: 3