ET Ducky
ストックにはログインが必要です
カーネルレベルの根本原因分析に対応したRMM
Artificial Intelligence
Developer Tools
Security
概要
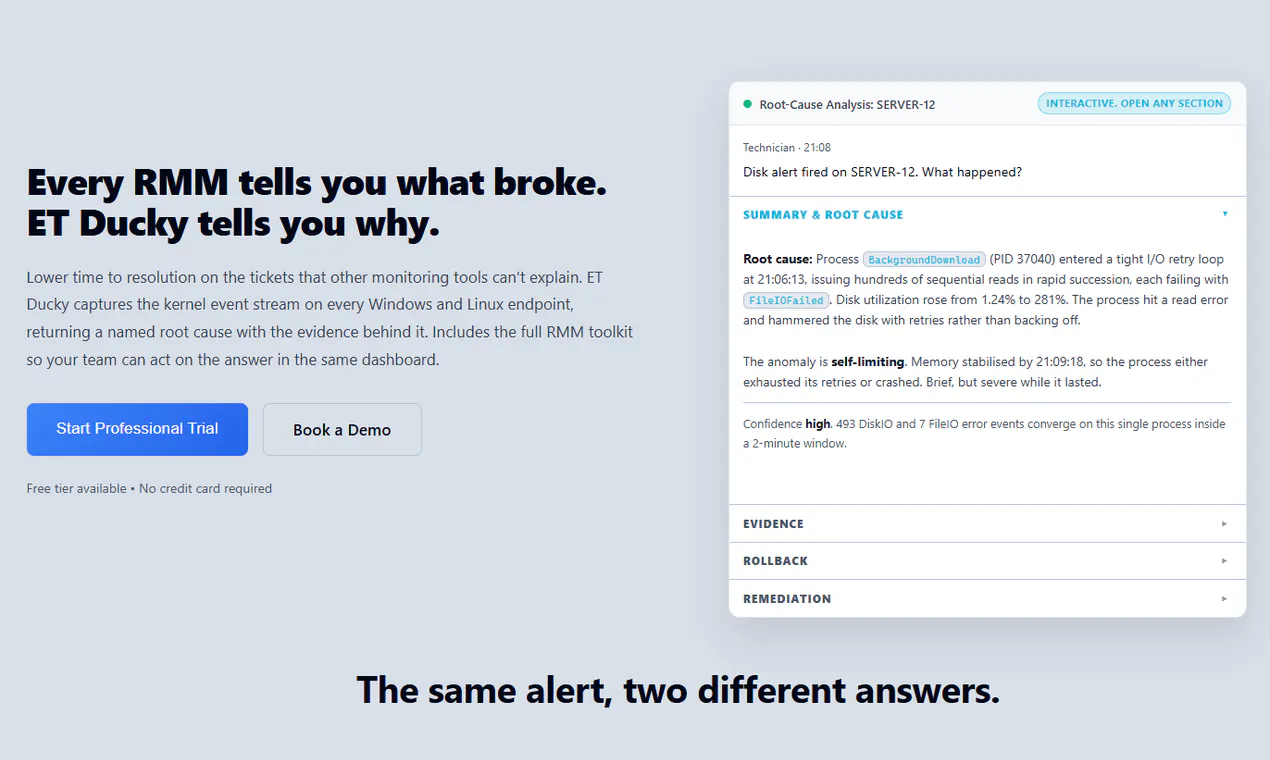
- WindowsのETWとLinuxのeBPFからカーネルイベントを収集し、障害やアラートの発生原因を自動的に追跡できるRMMです。
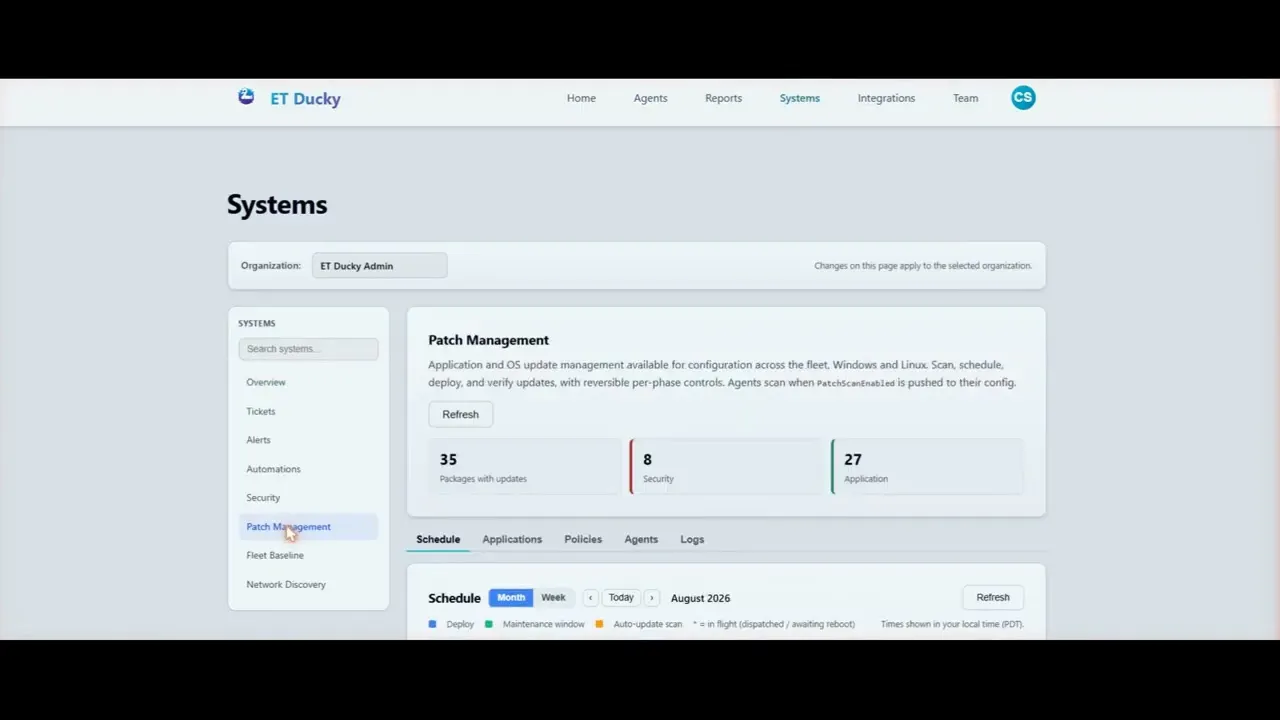
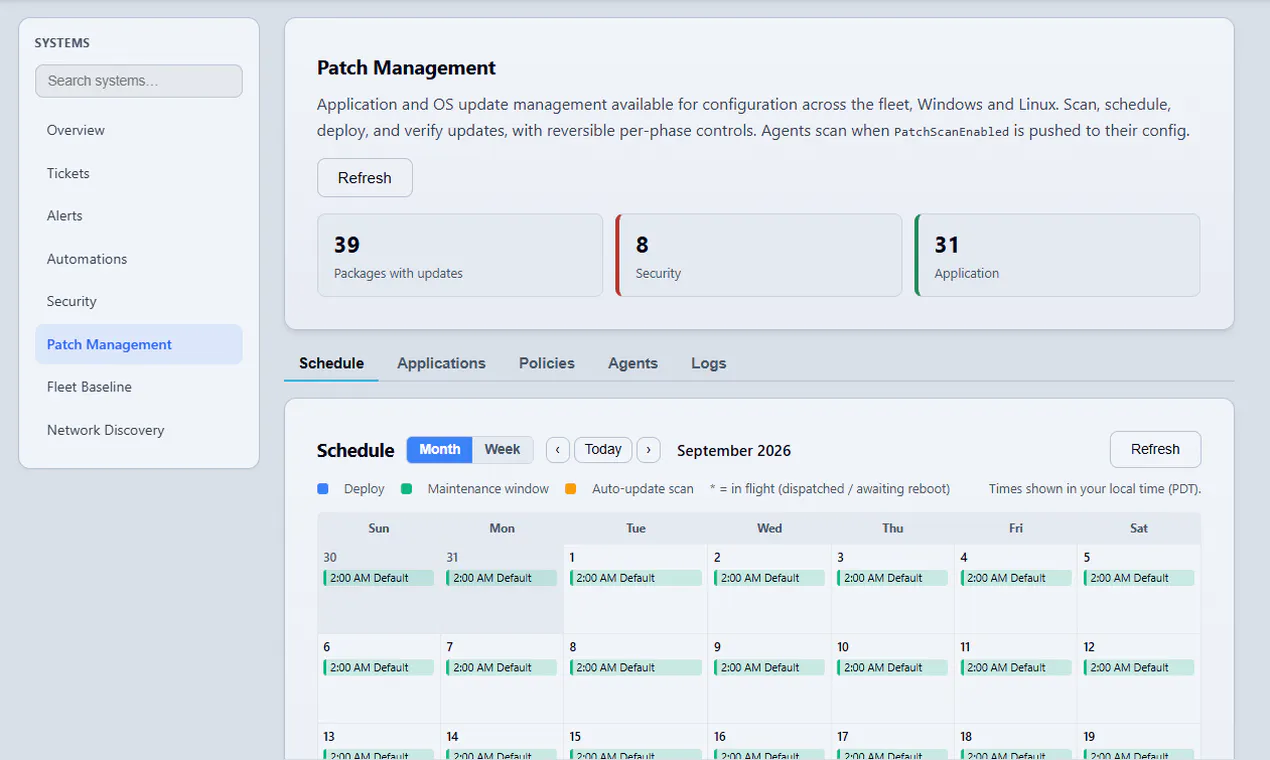
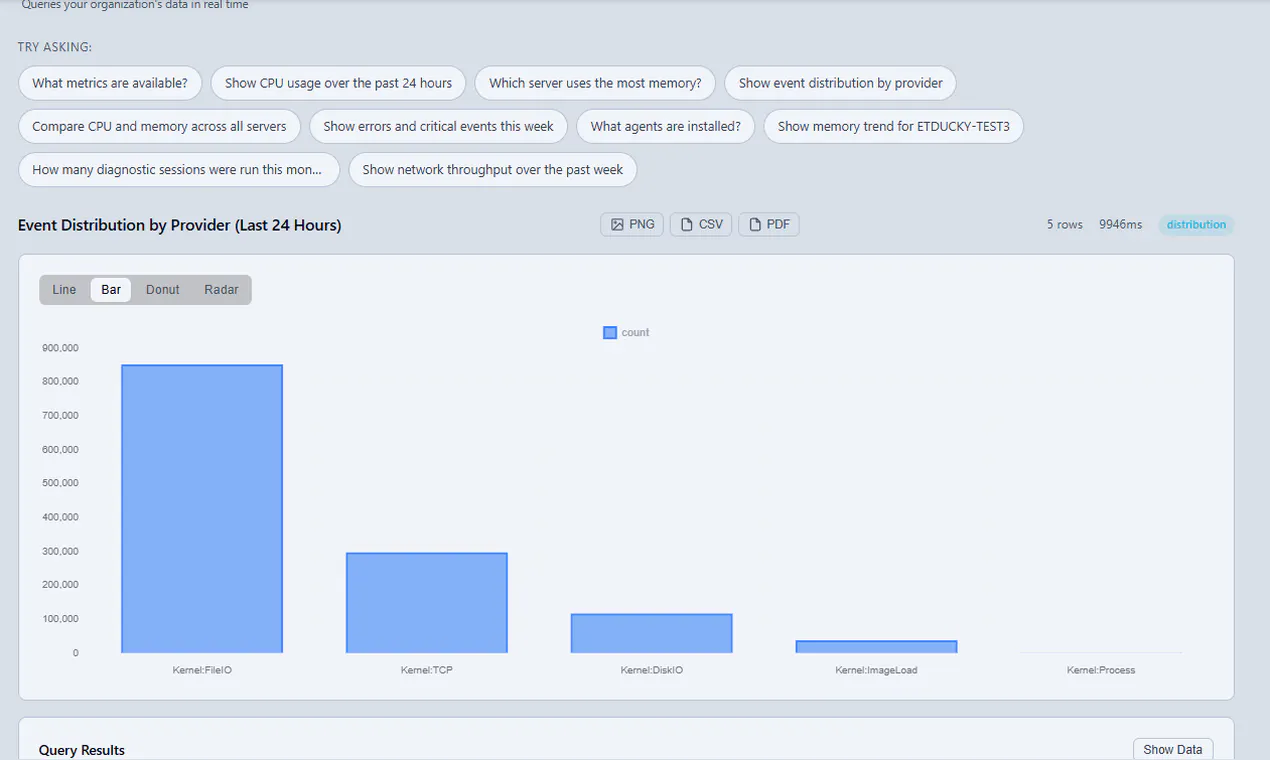
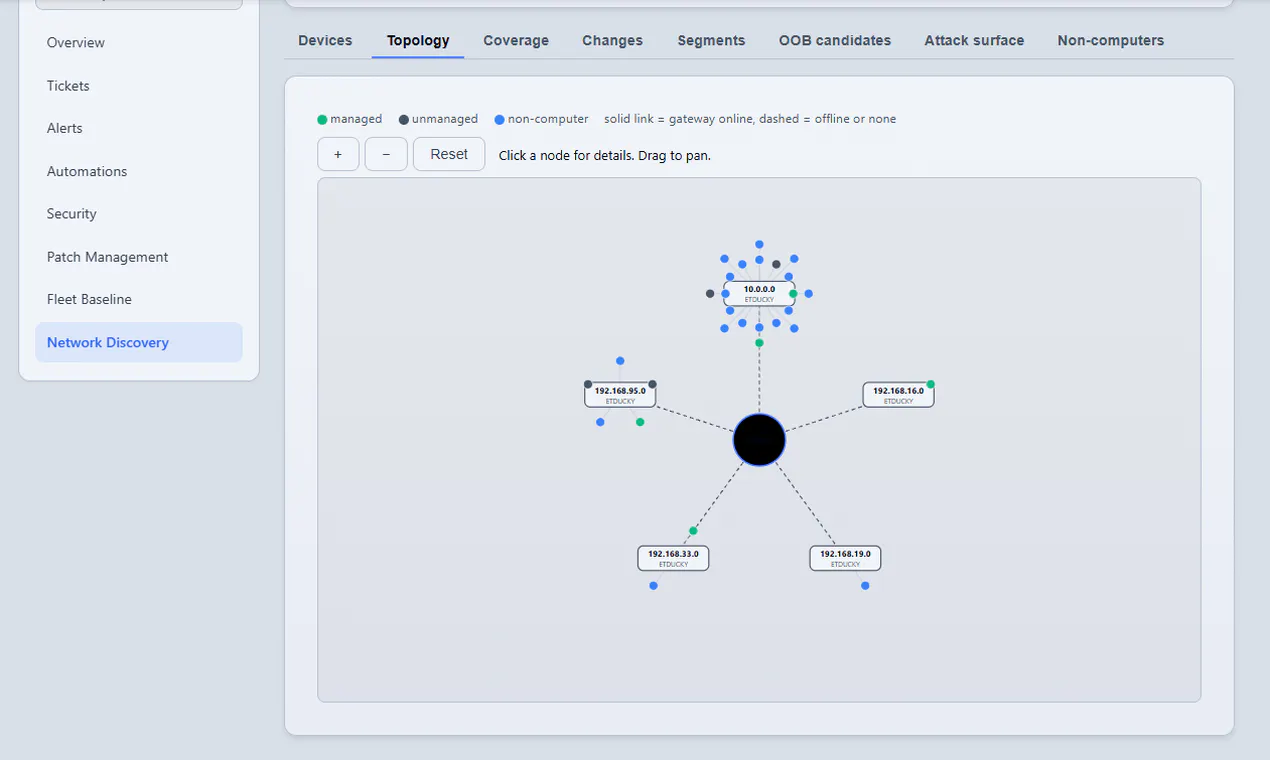
- 監視、リモートデスクトップ、パッチ管理、オートメーション、自然言語レポートを、各端末に導入した単一エージェントから利用できます。
主な特徴
- アラート発生時に、原因となったイベントを根拠として根本原因を分析し、単にサービス停止を知らせるだけでなく「なぜ起きたか」まで確認できます。
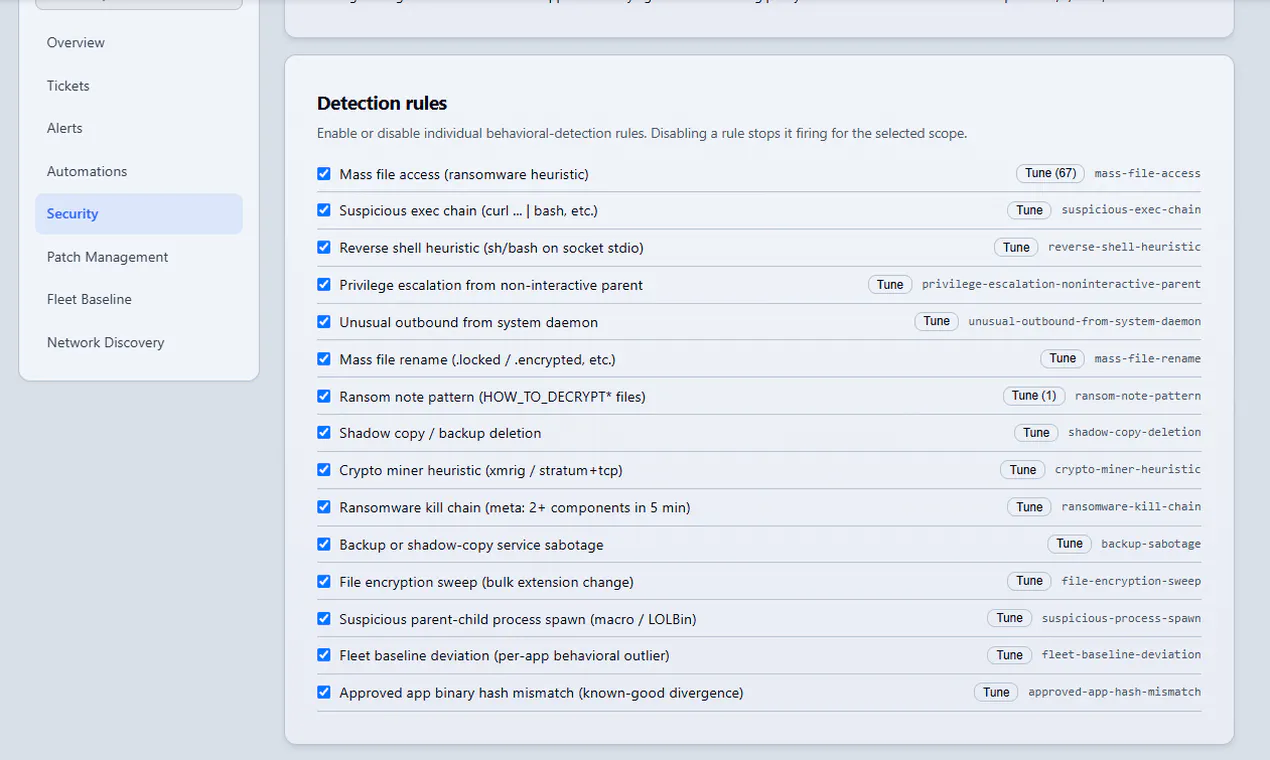
- パッチ適用はサービス復旧とクラッシュループがないことまで確認して成功と判定し、同じイベントストリームで振る舞いベースのルールも実行します。
- アンチウイルスではなく、既存のアンチウイルス製品を置き換えずに、カーネルイベントに基づく運用分析を補完します。
こんな人におすすめ
- 障害発生後にProcess Monitorなどを開いて手作業で原因を調べている、Windows・Linux環境のIT運用担当者に適しています。
- エンドポイント管理、パッチ適用、監視、セキュリティルールを別々のツールで運用せず、統合したいチームに向いています。
- 独自のAIキーを使って低コストで試したい場合や、AIクエリ1,000回・20台までの30日間トライアルで評価したい場合に利用できます。
投票数: 2